Problém není v kódu, ale v chaosu
Moderní IT bezpečnost ve zdravotnictví se logicky soustředí na ochranu perimetru a infrastruktury. Jenže zatímco ladíte pravidla firewallu, paralelně běží nekontrolované procesy mimo systém.
Typická slabá místa:
1. Schvalování mimo řízený systém
Smlouva v příloze e-mailu není jen organizační nepohodlí. Je to bezpečnostní riziko. Neexistuje centralizovaná auditní stopa, kdo dokument otevřel, kdo jej upravil a kdo jej schválil. Příloha v e-mailu je navíc nekontrolovatelná datová stopa, která se může snadno dostat mimo zabezpečený perimetr.
2. Absence identity v procesu
Pokud workflow neběží v řízeném systému, nelze garantovat, že k citlivým dokumentům měl přístup pouze oprávněný uživatel podle definované role. E-mail neřeší autentizaci uživatele při samotném schvalování.
3. Nemožnost forenzní analýzy
Při incidentu potřebujete zpětně dohledat, jak se konkrétní osoba dostala k datům nebo k rozhodnutí. Pokud „proces“ proběhl v e-mailu, chatu nebo sdílené složce, rekonstrukce je složitá nebo nemožná.
Nemožnost odvolání přístupu (Offboarding)
Pokud zaměstnanec odejde, IT zablokuje účty. Ale pokud měla citlivá data v e-mailech nebo na lokálních discích, procesní kontrola nad těmito daty mizí. Řízené workflow zajišťuje, že data zůstávají v systému, nikoliv v "Inboxu" konkrétního člověka. Tohle není problém technologie. Tohle je problém procesní neřízenosti.
NIS2 jako test procesní zralosti
Směrnice NIS2 a nový zákon o kybernetické bezpečnosti neposuzují jen technické zabezpečení. Posuzují řízení rizik a schopnost organizace prokázat, že bezpečnostní opatření skutečně fungují.
Nestačí mít „bezpečný systém“.
Musíte být schopni doložit:
- kdo nese odpovědnost za rozhodnutí,
- jak jsou řízena oprávnění,
- jak probíhá schvalování změn,
- zda existuje dohledatelná historie přístupů a rozhodnutí.
Pokud o rozhodnutí neexistuje záznam v řízeném systému, z pohledu auditu je situace problematická. NIS2 navíc přenáší přímou odpovědnost za řízení rizik na statutární orgány (vedení společnosti), nikoliv jen na IT manažery.
Odpovědnost statutárních orgánů: Bezpečnost už není jen IT problém
Jednou z nejzásadnějších změn, kterou NIS2 přináší, je přímá odpovědnost statutárních orgánů (vedení společnosti, boardu) za řízení kybernetických rizik. Již se nelze vymlouvat na to, že "bezpečnost řeší ajťáci".
Co to znamená v praxi:
- Schvalování opatření: Členové vedení musí aktivně schvalovat opatření kybernetické bezpečnosti a nést za ně odpovědnost.
- Školení vedení: Členové statutárních orgánů jsou povinni absolvovat školení v oblasti kybernetické bezpečnosti, aby dokázali rizika správně posoudit a rozhodovat o nich.
- Odpovědnost za incidenty: V případě kybernetického incidentu a následného auditu může být vedení voláno k odpovědnosti, pokud se prokáže, že zanedbalo preventivní kroky, včetně řízení procesů (např. e-mailové schvalování smluv).
- Finanční a právní postihy: NIS2 umožňuje regulačním orgánům ukládat citelné pokuty, které mohou jít do milionů eur nebo procent celkového obratu, a v krajních případech i pozastavit výkon funkce členům vedení.
Procesní firewall (řízené workflow) je tedy klíčovým nástrojem pro vedení, jak prokázat "due diligence" (náležitou péči) a mít kontrolu nad riziky bez nutnosti rozumět detailům síťové konfigurace.
Procesní firewall: chybějící vrstva architektury
Technologický stack – NDR, SIEM, vulnerability management, IAM – je nezbytný základ.
Bez procesní vrstvy ale architektura zůstává neúplná.
Je to podobné, jako mít silně zabezpečený perimetr, ale uvnitř organizace umožnit pohyb citlivých dokumentů bez jasně řízených pravidel.
Procesní firewall – automatizované workflow s řízením přístupu (IAM) a logováním akcí – znamená:
- centralizované workflow
- řízené role a oprávnění
- auditní stopu každého kroku
- dohledatelnost změn a rozhodnutí
To je vrstva, kterou NIS2 nepřímo vyžaduje.
Co přináší řízené workflow
Nasazení řízeného workflow systému (například pro finanční a smluvní procesy) přináší z pohledu IT několik zásadních benefitů:
1. Auditní stopa
Každý dokument má své ID, časová razítka, historii verzí a seznam schvalovatelů. Audit není pátrání, ale export.
2. Granularita oprávnění
Přístupy jsou řízeny rolí, nikoli neformální dohodou. Snižuje se riziko nadměrných oprávnění.
3. Omezení shadow procesů
Lidé nepoužívají paralelní kanály, pokud mají systém, který je efektivní a přehledný.
4. Podpora compliance
IT oddělení nemusí zpětně dohledávat informace pro audit nebo interní kontrolu. Data jsou strukturovaná a připravená. Systém také umožňuje snadno doložit prověření kyberbezpečnosti u externích dodavatelů, což NIS2 vyžaduje.
Bezpečnost je architektura, ne izolovaný nástroj
NIS2 není pouze regulatorní tlak. Je to příležitost přehodnotit, kde všude v organizaci vzniká riziko.
Skutečná odolnost nevzniká jen na úrovni sítě.
Vzniká v propojení:
- infrastruktury,
- identity a přístupů,
- procesního řízení,
- auditovatelnosti,
- governance.
Cílem není jen splnit zákon. Cílem je vybudovat architekturu, která obstojí při auditu i při incidentu – bez toho, aby IT oddělení fungovalo jako „forenzní vyhledávač“ e-mailových vláken.
Kyberbezpečnost ve zdravotnictví: Proč vás NIS2 dostane přes e-mail, ne přes firewall

Máte implementovaný IDS/IPS. SIEM generuje logy. Segmentace sítě je nastavená podle best practice. To je základ. Ale teď si představte audit podle NIS2. Auditor chce vidět historii schvalování nákupu softwaru za půl milionu korun. Chce vědět, kdo rozhodl, kdo měl přístup ke smlouvě, kdo ji schválil a kdy. Kde ta data vezmete? V e-mailových vláknech? V Excelu na disku účetní? V papírových šanonech? Právě tady bezpečnost nekončí u techniky. Tady začíná procesní vrstva, kterou NIS2 výrazně zvýrazňuje.
Problém není v kódu, ale v chaosu
Moderní IT bezpečnost ve zdravotnictví se logicky soustředí na ochranu perimetru a infrastruktury. Jenže zatímco ladíte pravidla firewallu, paralelně běží nekontrolované procesy mimo systém.
Typická slabá místa:
1. Schvalování mimo řízený systém
Smlouva v příloze e-mailu není jen organizační nepohodlí. Je to bezpečnostní riziko. Neexistuje centralizovaná auditní stopa, kdo dokument otevřel, kdo jej upravil a kdo jej schválil. Příloha v e-mailu je navíc nekontrolovatelná datová stopa, která se může snadno dostat mimo zabezpečený perimetr.
2. Absence identity v procesu
Pokud workflow neběží v řízeném systému, nelze garantovat, že k citlivým dokumentům měl přístup pouze oprávněný uživatel podle definované role. E-mail neřeší autentizaci uživatele při samotném schvalování.
3. Nemožnost forenzní analýzy
Při incidentu potřebujete zpětně dohledat, jak se konkrétní osoba dostala k datům nebo k rozhodnutí. Pokud „proces“ proběhl v e-mailu, chatu nebo sdílené složce, rekonstrukce je složitá nebo nemožná.
Nemožnost odvolání přístupu (Offboarding)
Pokud zaměstnanec odejde, IT zablokuje účty. Ale pokud měla citlivá data v e-mailech nebo na lokálních discích, procesní kontrola nad těmito daty mizí. Řízené workflow zajišťuje, že data zůstávají v systému, nikoliv v "Inboxu" konkrétního člověka. Tohle není problém technologie. Tohle je problém procesní neřízenosti.
NIS2 jako test procesní zralosti
Směrnice NIS2 a nový zákon o kybernetické bezpečnosti neposuzují jen technické zabezpečení. Posuzují řízení rizik a schopnost organizace prokázat, že bezpečnostní opatření skutečně fungují.
Nestačí mít „bezpečný systém“.
Musíte být schopni doložit:
- kdo nese odpovědnost za rozhodnutí,
- jak jsou řízena oprávnění,
- jak probíhá schvalování změn,
- zda existuje dohledatelná historie přístupů a rozhodnutí.
Pokud o rozhodnutí neexistuje záznam v řízeném systému, z pohledu auditu je situace problematická. NIS2 navíc přenáší přímou odpovědnost za řízení rizik na statutární orgány (vedení společnosti), nikoliv jen na IT manažery.
Odpovědnost statutárních orgánů: Bezpečnost už není jen IT problém
Jednou z nejzásadnějších změn, kterou NIS2 přináší, je přímá odpovědnost statutárních orgánů (vedení společnosti, boardu) za řízení kybernetických rizik. Již se nelze vymlouvat na to, že "bezpečnost řeší ajťáci".
Co to znamená v praxi:
- Schvalování opatření: Členové vedení musí aktivně schvalovat opatření kybernetické bezpečnosti a nést za ně odpovědnost.
- Školení vedení: Členové statutárních orgánů jsou povinni absolvovat školení v oblasti kybernetické bezpečnosti, aby dokázali rizika správně posoudit a rozhodovat o nich.
- Odpovědnost za incidenty: V případě kybernetického incidentu a následného auditu může být vedení voláno k odpovědnosti, pokud se prokáže, že zanedbalo preventivní kroky, včetně řízení procesů (např. e-mailové schvalování smluv).
- Finanční a právní postihy: NIS2 umožňuje regulačním orgánům ukládat citelné pokuty, které mohou jít do milionů eur nebo procent celkového obratu, a v krajních případech i pozastavit výkon funkce členům vedení.
Procesní firewall (řízené workflow) je tedy klíčovým nástrojem pro vedení, jak prokázat "due diligence" (náležitou péči) a mít kontrolu nad riziky bez nutnosti rozumět detailům síťové konfigurace.
Procesní firewall: chybějící vrstva architektury
Technologický stack – NDR, SIEM, vulnerability management, IAM – je nezbytný základ.
Bez procesní vrstvy ale architektura zůstává neúplná.
Je to podobné, jako mít silně zabezpečený perimetr, ale uvnitř organizace umožnit pohyb citlivých dokumentů bez jasně řízených pravidel.
Procesní firewall – automatizované workflow s řízením přístupu (IAM) a logováním akcí – znamená:
- centralizované workflow
- řízené role a oprávnění
- auditní stopu každého kroku
- dohledatelnost změn a rozhodnutí
To je vrstva, kterou NIS2 nepřímo vyžaduje.
Co přináší řízené workflow
Nasazení řízeného workflow systému (například pro finanční a smluvní procesy) přináší z pohledu IT několik zásadních benefitů:
1. Auditní stopa
Každý dokument má své ID, časová razítka, historii verzí a seznam schvalovatelů. Audit není pátrání, ale export.
2. Granularita oprávnění
Přístupy jsou řízeny rolí, nikoli neformální dohodou. Snižuje se riziko nadměrných oprávnění.
3. Omezení shadow procesů
Lidé nepoužívají paralelní kanály, pokud mají systém, který je efektivní a přehledný.
4. Podpora compliance
IT oddělení nemusí zpětně dohledávat informace pro audit nebo interní kontrolu. Data jsou strukturovaná a připravená. Systém také umožňuje snadno doložit prověření kyberbezpečnosti u externích dodavatelů, což NIS2 vyžaduje.
Bezpečnost je architektura, ne izolovaný nástroj
NIS2 není pouze regulatorní tlak. Je to příležitost přehodnotit, kde všude v organizaci vzniká riziko.
Skutečná odolnost nevzniká jen na úrovni sítě.
Vzniká v propojení:
- infrastruktury,
- identity a přístupů,
- procesního řízení,
- auditovatelnosti,
- governance.
Cílem není jen splnit zákon. Cílem je vybudovat architekturu, která obstojí při auditu i při incidentu – bez toho, aby IT oddělení fungovalo jako „forenzní vyhledávač“ e-mailových vláken.
Přečtěte si další články
Když schvalování faktur brzdí celou firmu
Dobře nastavený schvalovací proces vede fakturu správnou cestou bez toho, aby ji musel účetní tým neustále posouvat ručně. Pokud se schvalování zdržuje, faktura zůstává mezi provozem a účetnictvím a dochází ke zpomalení celého finančního řízení, keré firmu bolí.
Faktura dorazí do firmy, ale účetnictví s ní často nemůže hned pracovat. Chybí jí souhlas člověka, který rozumí nákladu: ví, proč vznikl, k jakému týmu patří a jestli odpovídá realitě.
Právě v tomto bodě se mnoho finančních procesů zpomalí. Doklad existuje, data jsou k dispozici, účetní tým čeká. A čím déle čeká, tím později firma vidí závazek, tím hůř se plánuje cash flow a tím větší tlak vzniká před uzávěrkou.
Schvalování faktur proto patří k místům, kde se tichá provozní zdržení mění ve finanční problém.
Co schválení faktury ve firmě určuje
Schválení faktury dává nákladu kontext. Potvrzuje, že výdaj souvisí s konkrétní objednávkou, projektem, střediskem nebo rozhodnutím ve firmě.
- Účetní tým podle něj pozná, že doklad může pokračovat dál.
- Finance díky němu vidí, kdo za náklad odpovídá.
- CFO získává přesnější přehled o závazcích, které už ve firmě vznikly, i když ještě nemusí být zaúčtované.
Když tento krok chybí nebo se zdržuje, faktura zůstává mezi provozem a účetnictvím. Na první pohled jde o jeden čekající doklad. Ve větším objemu už jde o zpomalení celého finančního řízení.
Kde se schvalování nejčastěji zpomalí
Schvalování se obvykle zasekne na nejasném vlastnictví.
Faktura dorazí, ale není zřejmé, kdo má potvrdit věcnou správnost. Schvalovatel nevidí kontext. Náklad patří k projektu, který řešilo několik lidí. Manažer je pryč. Objednávka existuje mimo systém. Středisko se musí dohledat.
Účetní tým se pak dostává do role koordinátora. Místo práce s připraveným dokladem hledá člověka, který má rozhodnout. Každý takový krok vypadá malý, ale ve stovkách dokladů měsíčně vytváří velkou provozní zátěž.
Pokud se podobné zdržení opakuje pravidelně, bývá problém v samotném nastavení procesu. Praktický návod k tomuto tématu najdete v článku Jak jednoduše nastavit efektivní schvalovací workflow.
Co pomalé schvalování dělá s finančním řízením
Pomalé schvalování posouvá finanční informaci do minulosti.
Závazek ve firmě reálně existuje, ale CFO ho vidí pozdě. Forecast pracuje s neúplným obrazem. Uzávěrka se plní doklady, které měly být vyřešené průběžně. Dodavatelé čekají na platbu a účetní tým vysvětluje zpoždění, které nevzniklo v účetnictví.
Největší škoda přitom často není v jednom pozdě zaplaceném dokladu. Je v tom, že finance ztrácí průběžný přehled o tom, co se ve firmě děje: jaké náklady vznikají, kde se hromadí závazky a kdo drží rozhodnutí.
Právě proto schvalování přímo souvisí s tím, jestli má firma finanční přehled v reálném čase, nebo jestli se o problémech dozvídá až zpětně.
E-mail není schvalovací nástroj
E-mail zvládne předat zprávu, ale špatně drží proces pohromadě.
Schválení v e-mailu se snadno ztratí mezi další komunikací. Pravidla se drží v hlavách lidí. Zástupy během dovolené se řeší improvizovaně. Finance musí ručně sledovat, kde doklad stojí, komu psát a kdy znovu urgovat.
Ve chvíli, kdy přijde kontrola nebo spor, nestačí vědět, že „to někdo někdy odsouhlasil“. Firma potřebuje dohledat, kdo rozhodl, kdy, na základě čeho a jak se doklad posunul dál.
Schvalování přes e-mail proto může fungovat u několika málo faktur. Jakmile objem roste, začíná stát na paměti lidí a ručním hlídání. Téma dohledatelnosti a kontroly rozebíráme podrobněji v článku Auditní stopa: co to je a proč je důležitá pro interní kontrolu.
Jak má vypadat dobré schvalovací workflow
- Dobrý schvalovací proces vede fakturu správnou cestou bez toho, aby ji musel účetní tým neustále posouvat ručně.
- Doklad zamíří ke správnému člověku podle předem nastavených pravidel. Schvalovatel vidí potřebný kontext. Finance sledují stav procesu. Zástupy, limity, připomínky i výjimky mají jasné místo.
- Rychlost přitom nesmí oslabit kontrolu. Dobré workflow zjednoduší schvalování pro manažery a zároveň posílí dohledatelnost pro finance. Každý doklad má stav, vlastníka a historii rozhodnutí.
Tím se ze schvalování stává součást řízení, ne každodenní hon na odpověď.
Jak schvalování chrání účetní tým
Účetní tým potřebuje pracovat s doklady, které mají jasný kontext a potvrzenou odpovědnost.
Když je schvalování nastavené dobře, účetní nemusí opakovaně dohledávat, kdo náklad objednal, proč vznikl nebo jestli ho někdo věcně potvrdil.
Správně nastavený schvalovací proces také snižuje napětí mezi účetním oddělením a zbytkem firmy. Odpovědnost neleží na tom, kdo doklad zpracovává poslední, ale na procesu, který má jasně ukázat, kdo má rozhodnout.
Klienti Wflow přínosy jasnějšího schvalování potvrzují. Například Axxos Hotels zkrátilo dobu schvalování faktur o více než 50 % a získalo lepší kontrolu nad procesem i platbami.
Jak Wflow zrychluje schvalování bez ztráty kontroly
Wflow dává schvalování pevné místo ve finančním procesu.
Faktura nemusí putovat mezi e-maily, připomínkami a osobními domluvami. Vstoupí do prostředí, kde se podle pravidel určí schvalovatel, hlídá se stav dokladu, ukládá se historie rozhodnutí a finance vidí, co se děje ještě před zaúčtováním.
Pro účetní tým to znamená méně urgování. Pro finance lepší přehled. Pro CFO včasný signál o závazcích, které už ve firmě vznikly.
Ve firmě, která roste, je to přirozený další krok: přesunout schvalování z inboxu do procesu, který má pravidla, odpovědnost a dohledatelnost. Nastavte si schvalovací workflow tak, přestalo brzdit vaši firmu.
Jak se připravit na e-fakturaci: plán pro CFO a finanční manažery
E-fakturace je často vnímána jako legislativní změna nebo technický projekt. Ve skutečnosti ale prověří jak firma pracuje s fakturami, daty, schvalováním a odpovědností. Připravenost na e-fakturaci proto neznamená jen umět přijmout strukturovanou fakturu, ale zároveň otevírá dveře pro úpravu firemních procesů a workflow.
E-fakturace se často řeší jako legislativní změna nebo technický projekt. Ve skutečnosti ale prověří něco mnohem praktičtějšího: jak firma pracuje s fakturami, daty, schvalováním a odpovědností.
Pokud dnes faktury putují e-mailem, čekají na ruční přepis a ztrácí se ve schvalování, nový formát sám o sobě problém nevyřeší. Připravenost na e-fakturaci proto neznamená jen umět přijmout strukturovanou fakturu. Znamená to vědět, co se s fakturou stane potom.
.avif)
E-fakturace není jen nový způsob doručení faktury
Základní pojmy:
- PDF je digitální dokument pro člověka.
- E-faktura (e-invoice) jsou strukturovaná data, se kterými může pracovat systém.
- Peppol řeší bezpečnou výměnu těchto dat mezi systémy jednotlivých firem.
Pro CFO je ale klíčová až další otázka: jak se data použijí uvnitř firmy?
Faktura může přijít ve správném formátu, ale pořád se může zaseknout ve schvalování, čekat na doplnění nákladového střediska, chybějící objednávku nebo ruční kontrolu.
Jak zrychlit fakturační proces
Lepší (datový) formát faktury je ideální příležitost pro zrychlení celého procesu. Firma potřebuje řídit celý životní cyklus dokladu: příjem, třídění, kontrolu, schvalování, výjimky a předání do ERP nebo účetního systému.
S tím mohou pomoci nástroje pro automatizaci účetnictví, schvalovací workflow nebo komplexní řešení typu Wflow. Ještě před výběrem softwaru je ale potřeba vědět, kde se fakturační proces ve firmě zadrhává dnes.
Co musí firma vědět dřív, než začne řešit nástroje
Než začnete vybírat řešení, zmapujte aktuální tok faktur. Dokážete odpovědět na všechny otázky ze své pozice, nebo se musíte doptat?
ODPOVĚZTE NA TYTO OTÁZKY:
- Kolik faktur do firmy každý měsíc přijde?
- Kolik z nich přijde e-mailem, poštou nebo faxem?
- Kdo má na starosti příjem a třídění faktur? Kolik času tato fáze firmu stojí?
- Přepisují se ve firmě data ručně? Kolik času tato fáze firmu stojí?
- Kdo schvaluje náklady? Jak vypadá schvalovací struktura ve firmě?
- Kde se ztrácí odpovědnost?
- Po kolika dnech se faktura objeví v účetním softwaru / ERP?
- Má CFO kdykoliv k dispozici reálný přehled o závazcích a rozpočtech?
Právě odpovědi na tyto otázky ukážou, jestli je firma připravená
a) na e-fakturaci a automatizaci,
nebo pouze
b) na příjem nového formátu.
Největší chyba: připravit se jen legislativně
Firma může splnit povinnost přijímat e-faktury a zároveň zůstat procesně nepřipravená.
Typický scénář vypadá takto: e-faktura dorazí, ale dál se řeší e-mailem. Data existují, ale nikdo s nimi automaticky nepracuje. Schvalování zůstává ruční. Výjimky se řeší individuálně. Účetní tým dál dohání informace a CFO vidí závazky pozdě.
Neřešte pouze formát. Rešte workflow.
Jak vypadá připravená firma
Připravená firma má jasný životní cyklus faktur od přijetí, po ERP až po archivaci. Faktury přicházejí na jedno místo, systém je třídí, data se validují, schvalování běží podle pravidel a výjimky míří ke správnému člověku.
Právě tuto část (od přijetí po ERP) řeší Účetní autopilot od Wflow: pomáhá se sběrem dokladů, tříděním, kontrolou, přípravou zaúčtování a označením případů, kde je potřeba člověk. I tak ale doporučujeme začít inventurou firemních procesů, se kterou může pomoci jeden z našich odborných konzultantů.
Co řešit jako první: 30 / 60 / 90 dní
Prvních 30 dní: zmapujte současný tok faktur
Zjistěte, kudy faktury přicházejí, kdo s nimi pracuje, kde se přepisují data a kde se proces nejčastěji zdržuje. Oddělte typy dokladů, které mohou být rutinní, od těch, které vyžadují lidskou kontrolu.
Do 60 dní: nastavte pravidla
Definujte schvalování, odpovědnosti, práci s výjimkami a základní pravidla pro doplňování kontextu. Tady se rozhoduje, jestli e-fakturace zrychlí proces, nebo jen přinese lepší data do starého chaosu.
Do 90 dní: začněte automatizovat
Zaveďte řízený příjem faktur, třídění, validaci dat, schvalovací workflow a napojení na ERP. Sledujte, kolik dokladů projde bez ručního zásahu, kde vznikají výjimky a jak rychle finance vidí závazky.
Nejste si jistí, jestli je vaše firma připravená na e-fakturaci?
Projdeme s vámi aktuální procesy ve firmě a najdeme cestu k nastavení stabilního a spolehlivého workflow.
E-fakturace je začátek. Jaký interní proces následuje?
E-fakturace změní způsob, jakým faktura dorazí do firmy. Skutečná hodnota ale vzniká, až když se faktura správně zařadí, zkontroluje, schválí, doplní o kontext a předá do účetnictví nebo ERP. Návod pro CFO jak nastavit interní proces a jak ho automatizovat.
E-invoicing změní způsob, jakým faktura dorazí do firmy. Místo PDF přílohy v e-mailu může přijít jako strukturovaná data, ktera systém dokáže načíst a dál zpracovat.
To je velký krok. Pro finanční řízení je ale stejně důležitá otázka, co se s fakturou stane po přijetí.
Kdo ji zkontroluje? Kdo ji schválí? Kdo doplní středisko, zakázku nebo účetní kontext? Kde se zachytí duplicita, podezřelá změna účtu nebo chybějící objednávka? A kdy se data dostanou do ERP tak, aby s nimi finance mohly skutečně pracovat?
>> Pokud si teprve srovnáváte základní pojmy, začněte článkem Průvodce 2026: Co je e-invoicing a elektronická fakturace. Tady se podíváme na další krok: interní proces po doručení faktury.
Přijetím e-faktury proces nekončí
Strukturovaná faktura zlepší vstupní data. Sama ale nenastaví pravidla uvnitř firmy.
Právě proto je e-fakturace dobrý moment podívat se nejen na formát faktury, ale na celý tok dokladu od přijetí po zaúčtování.
E-mail není účetní workflow
E-mail umí fakturu přijmout. Neumí ale řídit finanční proces.
Neví, kdo má fakturu schválit. Nehlídá, jestli odpovídá objednávce. Nezkontroluje, jestli se změnil bankovní účet dodavatele. Nepozná, že se faktura zasekla u konkrétního člověka. A když auditor nebo CFO potřebuje zjistit, co se s dokladem stalo, e-mailová historie rychle přestává stačit.
>> Pokud je schvalování dnes rozptýlené mezi e-maily, chaty a osobní domluvy, přečtěte si článek Jak jednoduše nastavit efektivní schvalovací workflow.
Jak má vypadat proces po přijetí faktury
Po přijetí faktury je třeba zařadit doklad, rozpoznat jeho typ, doplnit nebo ověřit data, poslat ho ke správnému schválení, zachytit výjimky a připravit ho pro účetní nebo ERP systém.
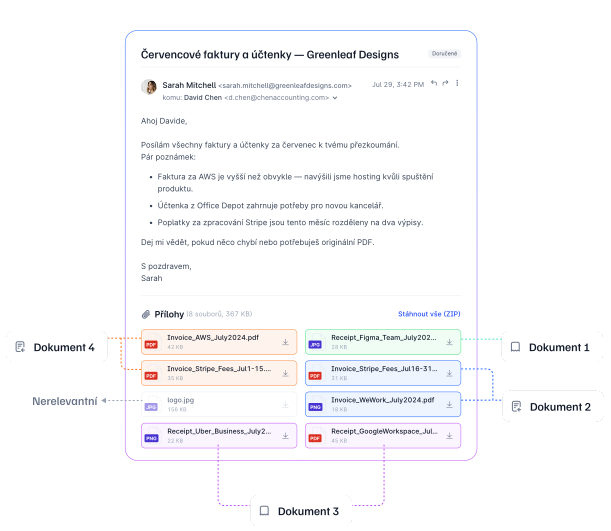
Ve Wflow tento proces jednoduše automatizujeme. Stojí na několika vrstvách:
1. Smart Inbox
Faktury a doklady vstupují na jedno místo, místo aby zůstávaly rozptýlené v e-mailech a složkách.
2. Třídění a kategorizace
Systém pozná typ dokladu, dodavatele, klienta nebo kontext a připraví doklad pro další krok.
3. Kontrola dat a výjimek
Lepší vstupní data neznamenají nulové riziko. Doklad je potřeba ověřit, porovnat a zachytit nesrovnalosti dřív, než se dostanou do účetnictví.
4. Schvalování podle pravidel
Faktura má jít ke správnému člověku podle částky, dodavatele, projektu, střediska nebo typu výdaje.
5. Předání do účetnictví / ERP
ERP zůstává účetní páteří. Wflow ale řeší celý proces před tím, než se data dostanou do účetnictví.
Účetní autopilot je novým nástrojem pro automatizaci od Wflow a právě tohle jsou body, které řeší. Jeho úkolem není nahradit účetní umělou inteligencí, ani nechat AI účtovat bez dohledu. Smyslem je přesunout rutinní práci ze stolu účetních do řízeného workflow: sběr dokladů, třídění, vytěžení dat, kontrolu, přípravu zaúčtování a označení případů, kde je potřeba člověk.
Účetní tým se tak nemusí věnovat každému dokladu stejně. Rutinní případy mohou projít rychleji, zatímco pozornost se přesune k výjimkám, kontrole a rozhodnutí. Právě tuto hranici rozebíráme i v článku AI v účetnictví a zodpovědnost za chybu.
Jak poznat, že proces není připravený
E-fakturace odhalí slabá místa, která už ve firmě existují. Typické signály jsou jednoduché:
- faktury se ztrácí v e-mailech,
- schvalování závisí na připomínkách,
- účetní tým pořád přepisuje data ručně,
- CFO vidí závazky pozdě,
- není jasné, kdo co schválil,
- výjimky se řeší pokaždé jinak,
- ERP obsahuje data až ve chvíli, kdy už je pozdě reagovat.
>> Pokud se v tom poznáváte, může se hodit také článek Digitální audit: proč firmy selhávají a jak se připravit, který řeší dohledatelnost a kontrolu finančních procesů.
Co připravit před e-fakturací
Před e-fakturací se vyplatí nastavit několik praktických věcí. Ne proto, aby byl proces složitější, ale aby strukturovaná faktura neskončila ve stejném chaosu jako dnešní PDF.
- Jeden řízený vstup pro všechny faktury
Doporučení je jednoduché: faktury by neměly chodit do osobních e-mailů, nahodilých složek ani různých týmových schránek. Firma potřebuje jedno místo, kam doklady vstupují a kde je hned jasné, co dorazilo, od koho, komu patří a v jakém je stavu.
- Pravidla pro výdaj ještě před fakturou
E-fakturace neřeší jen fakturu samotnou. Pokud ve firmě není jasné, kdo může objednat službu, kdo schvaluje náklad, k jakému projektu patří a jaký rozpočet se tím čerpá, zdržení či problém se pouze přesune do pozdější fáze. Připravená firma řeší celý výdajový proces.
- Schvalování podle pravidel, ne podle připomínek
Faktura by měla automaticky zamířit ke správnému člověku podle částky, dodavatele, střediska, projektu nebo typu nákladu. Bez těchto pravidel se i strukturovaná faktura zasekne ve stejném místě jako PDF: někdo ji musí přeposlat, urgovat a vysvětlit.
- Kontrola duplicit, změn údajů a podezřelých případů
Tohle může částečně řešit automatizace nebo Účetní autopilot, ale firma musí vědět, jaké kontroly od systému očekává. Duplicity, změny bankovních účtů, nesoulad s objednávkou nebo neobvyklé částky nemají zůstat na ruční pozornosti účetního týmu.
- Jasná práce s výjimkami
Standardní případy mohou postupně procházet rychleji. O to důležitější je mít jasně nastaveno, co se stane s výjimkou: kdo ji řeší, podle čeho rozhoduje a kdy se doklad vrací zpět do procesu. Jinak se výjimky znovu přesunou mimo systém.
- Auditní stopa
Nestačí vědět, že faktura dorazila. Firma musí umět dohledat, kdo ji schválil, k jakým změnám došlo a proč. Bez auditní stopy se kontrola opírá o paměť lidí a e-mailovou historii.
- Napojení na ERP
ERP zůstává účetní páteří firmy. Cílem přípravy na e-fakturaci není ERP nahrazovat, ale dostat do něj čistá, schválená a dohledatelná data z procesu, který proběhl před zaúčtováním.
- Přehled o závazcích
Připravte proces tak, aby finance viděly nejen zaúčtované faktury, ale i výdaje a doklady, které jsou stále ve fázi schvalování nebo čekají na doplnění. CFO tak získá lepší přehled o budoucích závazcích dřív, než se objeví v účetnictví a může řídit rozpočty v reálném čase.
E-fakturace pošle do firmy lepší data. Wflow pomáhá nastavit proces, který s nimi umí pracovat.
E-fakturace vám pošle data. Wflow pomůže nastavit proces, který s nimi umí pracovat.
Podívejme se společně na to, co se dnes s fakturou ve vaší firmě děje po přijetí.
FAQ
Co se má stát s fakturou po přijetí e-faktury?
Po přijetí e-faktury musí firma vyřešit, kdo doklad převezme, zkontroluje, schválí a předá do účetnictví nebo ERP. E-fakturace zlepší vstupní data, ale interní workflow, pravidla schvalování, práci s výjimkami a auditní stopu musí mít firma nastavené zvlášť.
Stačí firmě přijímat e-faktury e-mailem?
E-mail může fakturu doručit, ale neumí řídit celý finanční proces. Nehlídá schvalování, duplicity, změny údajů, výjimky ani to, kde se faktura v procesu zastavila. Pokud má e-fakturace přinést skutečnou hodnotu, potřebuje firma řízené workflow.
Jak Wflow pomáhá se zpracováním e-faktur?
Wflow pomáhá nastavit proces po přijetí faktury: jeden vstupní bod, třídění dokladů, kontrolu dat, schvalování podle pravidel, práci s výjimkami, auditní stopu a předání do účetnictví nebo ERP. Díky tomu se z e-faktury nestane jen nový formát dokladu, ale součást řízeného finančního procesu.
Často kladené otázky
Odpovědi na nejčastější dotazy o AI v účetnictví
Ano, k dispozici je zkušební verze i personalizované demo. Domluvte si schůzku s obchodníkem a otestujte Wflow na 14 dní zdarma →
Ne, nemusíte. Stávající účetní systém lze s wflow propojit přes ready made konektory a otevřené API. Vyzkoušejte snadnou integraci, domluvte si s námi bezplatné demo na 14 dní zdarma. →
Doklady nahrajete do Wflow jednoduše mobilem nebo e-mailem. AI vytěží data a po schválení je automaticky zaúčtuje v systému a uloží do digitálního archivu. Rychlé, přesné, transparentní. Otestujte Wflow ještě dnes →
Tarif Profi od 449 Kč a Business od 799 Kč za uživatele měsíčně. Případně Enterprise řešení na míru. Zjistěte detaily v ceníku a rezervujte si demo. →

Už více než 8 tisíc firem získalo kontrolu nad financemi s Wflow



Účení Lindt chválí nízkou chybovost a úsporu času
“Mobilní aplikace Wflow je nejjednodušší a nejrychlejší nástroj na schvalování faktur. Velmi oceňuji, že nemusím při každé transakci složitě zapínat počítač, ale stačí dvě kliknutí v aplikaci a mám vše odbavené. “

S Wflow Shoptet zavedl první AI interní procesy
„Všechny přijaté doklady nyní zpracováváme digitálně, včetně jejich schvalování a předání externí účetní firmě. S tím nám pomohlo Wflow."



Schvalujte výdaje
a spravujte doklady kdykoliv a odkudkoliv
Schvalujte výdaje, nahrávejte doklady a mějte přehled o nákladech v reálném čase, přímo z mobilu.